


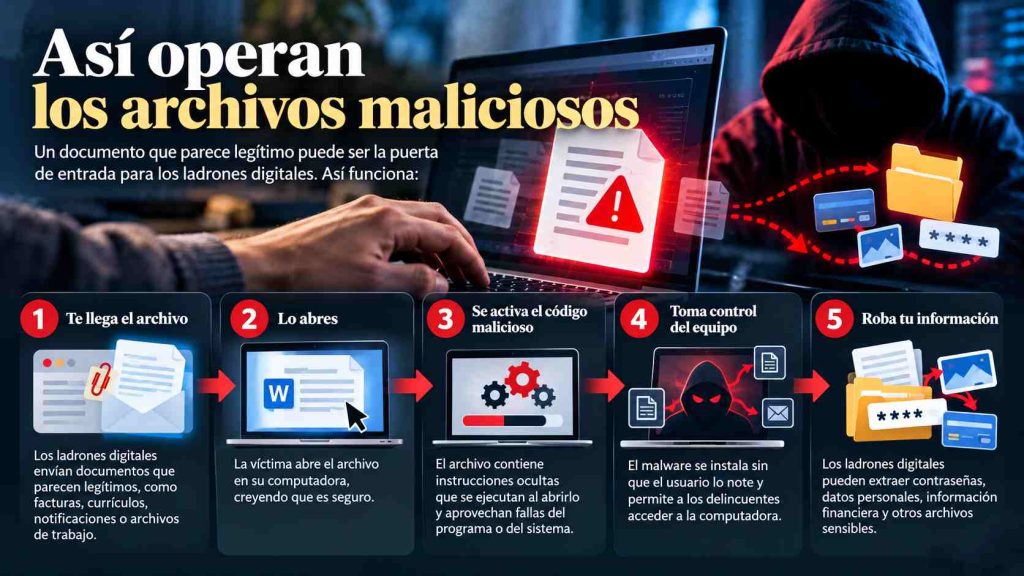
Un archivo de Word, una factura enviada por correo o un documento aparentemente legítimo pueden esconder una amenaza utilizada por los ladrones digitales para robar información.
No hace falta que la víctima entregue voluntariamente sus contraseñas, en determinados ataques, basta con abrir un archivo malicioso en un sistema vulnerable.
Ese es uno de los riesgos que expone el panorama de ciberataques en América Latina durante el primer semestre de 2026, elaborado por la empresa de seguridad informática ESET.
El informe revela una realidad inquietante: los ladrones digitales aprovechan vulnerabilidades descubiertas hace años, incluso cuando existen actualizaciones para corregirlas.
Para Honduras, el problema adquiere otra dimensión: la seguridad informática no solamente protege computadoras, sino también servicios públicos, empresas y datos de miles de ciudadanos.
De interés: El cibercrimen avanza y Honduras corre para no quedarse atrás
Los ladrones digitales explotan fallas de hace nueve años
Uno de los hallazgos más reveladores del informe es la persistencia de ataques que aprovechan dos vulnerabilidades de Microsoft Office identificadas en 2017.
Según ESET, ambas concentraron el 81.8 % de las detecciones regionales de intentos de explotación de vulnerabilidades analizadas durante el período.
Esto significa que una falla conocida desde hace nueve años la utilizan los ciberdelincuentes para intentar comprometer equipos informáticos.
El riesgo aumenta cuando los usuarios mantienen programas desactualizados, utilizan versiones antiguas o abren documentos recibidos de remitentes desconocidos.
Los archivos maliciosos pueden aprovechar esas debilidades para ejecutar instrucciones no autorizadas, instalar programas dañinos o facilitar el acceso a información.
Sin embargo, abrir un documento no significa automáticamente que una computadora se infectará.
El resultado depende de la vulnerabilidad y de las protecciones disponibles.
El engaño también llega por correo electrónico
Los ciberataques no dependen exclusivamente de errores tecnológicos. Muchos comienzan con una estrategia más sencilla: convencer a una persona de hacer clic.
Los delincuentes pueden utilizar mensajes que aparentan proceder de bancos, empresas, instituciones públicas o servicios que las víctimas utilizan habitualmente.
En el balance regional, las alertas relacionadas con phishing e ingeniería social representaron un promedio del 23.66 % en la categoría analizada.
Estas modalidades buscan manipular a los usuarios para que revelen contraseñas, ingresen a páginas fraudulentas o descarguen contenido perjudicial.
Una notificación de pago pendiente, una supuesta actualización de seguridad o un aviso urgente pueden convertirse en el anzuelo de una estafa digital.
El problema no está necesariamente en la apariencia del mensaje, sino en el enlace, archivo o instrucción que pretende ejecutar el destinatario.
Códigos QR y facturas falsas, las nuevas trampas
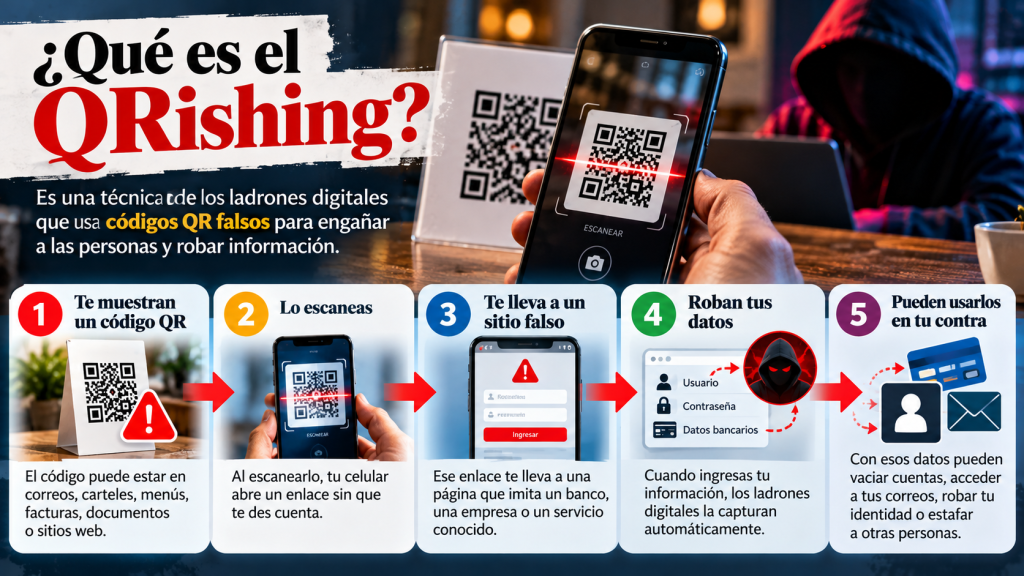
La expansión de los pagos digitales también abre oportunidades para los delincuentes, que utilizan códigos QR fraudulentos para dirigir a sus víctimas hacia sitios engañosos.
Esta modalidad, conocida como QRishing, esconde enlaces destinados a capturar credenciales bancarias, contraseñas y otros datos sensibles.
El informe también identifica documentos PDF utilizados en fraudes relacionados con facturación electrónica y falsas notificaciones de pago.
En ambos casos, la confianza del usuario se convierte en una herramienta para los atacantes, especialmente cuando los mensajes aparentan proceder de empresas conocidas.
Para los hondureños que realizan transferencias, compras o trámites por internet, estas amenazas representan un riesgo que exige mayor precaución.
Honduras y el desafío de proteger sus sistemas digitales
El panorama regional también obliga a examinar la capacidad de las instituciones hondureñas para prevenir ciberataques y proteger la información que administran.
El Acuerdo Ejecutivo 048-DP-2026 recoge antecedentes sobre evaluaciones de ciberseguridad que identificaron vulnerabilidades críticas en sistemas de instituciones estratégicas del Estado.
El documento también hace referencia a ataques automatizados contra servicios públicos digitales durante la implementación de la Billetera Electrónica Nacional (BIEN).
De acuerdo con esos antecedentes, las medidas de seguridad que se aplicaron impidieron que se comprometieran credenciales e identidades digitales de los ciudadanos.
Estos hechos no demuestran que Honduras sufrió las mismas modalidades detectadas por ESET, pero evidencian la importancia de fortalecer la protección tecnológica.
El desafío abarca tanto a las instituciones públicas como a las empresas privadas que almacenan información personal, financiera y administrativa.
Cuando el objetivo es robar contraseñas y cuentas bancarias
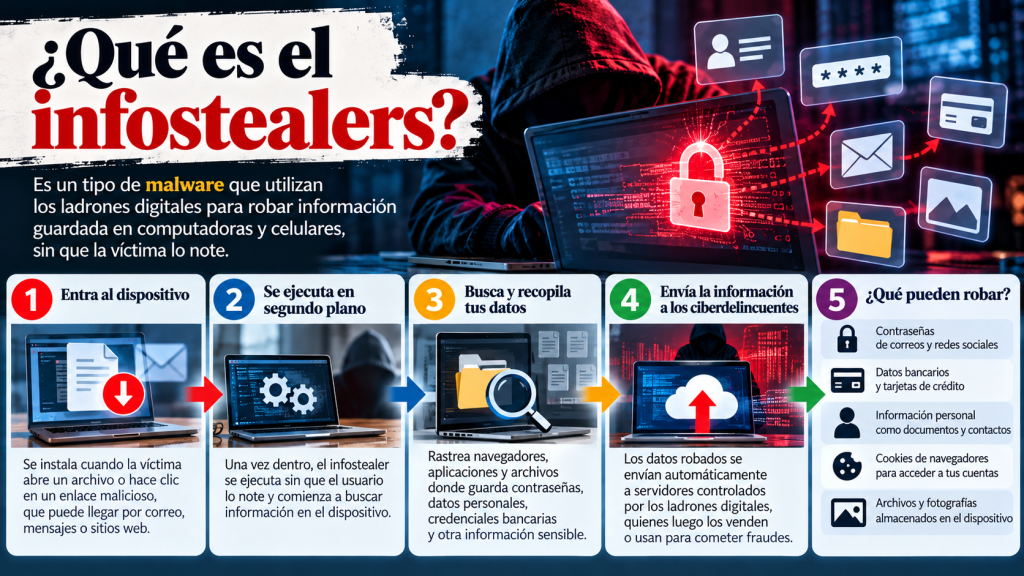
Otra amenaza que se identificó durante el primer semestre de 2026 es la expansión de programas diseñados específicamente para extraer información de los dispositivos.
Estos programas, conocidos como infostealers, buscan contraseñas guardadas, credenciales de acceso y otros datos que pueden ser aprovechados por delincuentes.
ESET identificó a Amatera entre las amenazas de este tipo más extendidas en América Latina, junto con otras familias de programas especializados en robar información.
El peligro no termina necesariamente cuando el atacante obtiene una contraseña. Esa información puede facilitar nuevos accesos indebidos a cuentas personales o empresariales.
También se detectó actividad de troyanos bancarios, programas maliciosos utilizados para intentar obtener información relacionada con operaciones financieras.
La exposición de una cuenta puede convertirse en un problema mayor cuando una misma contraseña se utiliza en diferentes servicios digitales.
El secuestro de información también amenaza a las empresas
El ransomware, una modalidad que puede bloquear archivos y exigir dinero para recuperarlos, representó apenas el 0.28 % de las alertas regionales.
Sin embargo, su baja participación en las detecciones no significa que sus consecuencias sean menores.
Un ataque exitoso puede interrumpir operaciones, impedir el acceso a documentos y comprometer información indispensable para el funcionamiento de una organización.
Algunos ladrones digitales también utilizan la doble extorsión: además de bloquear archivos, amenazan con divulgar información sustraída.
Para una empresa, las consecuencias pueden ir más allá de recuperar sus computadoras, especialmente cuando quedan expuestos datos de clientes o trabajadores.
Cómo evitar que un archivo se convierta en una amenaza
La prevención comienza con medidas que pueden parecer sencillas, pero que resultan fundamentales frente a los ladrones digitales.
Mantener actualizados los programas, desconfiar de archivos inesperados y verificar la autenticidad de los mensajes reduce las posibilidades de infección.
También es importante activar la verificación en dos pasos, evitar reutilizar contraseñas y comprobar los destinos de los enlaces antes de ingresar información.
En el caso de los códigos QR, conviene revisar la dirección que aparece en el teléfono antes de abrirla o introducir datos personales.
Para las empresas e instituciones, la protección exige controles adicionales, respaldos de información y sistemas capaces de identificar comportamientos sospechosos.
El hallazgo más revelador del informe es que los delincuentes encuentran oportunidades en fallas conocidas desde hace casi una década.
Mientras la tecnología avanza y cada vez más actividades dependen de internet, una computadora sin actualizar puede convertirse en una puerta abierta.
Y detrás de esa puerta no solamente hay archivos: también pueden estar los ahorros, la identidad digital y la información de toda una vida.
Lea también: Los cinco dispositivos eléctricos en tu hogar más propensos a ser hackeados


